AIが乗っ取られても、
許可していない通信は通さない。
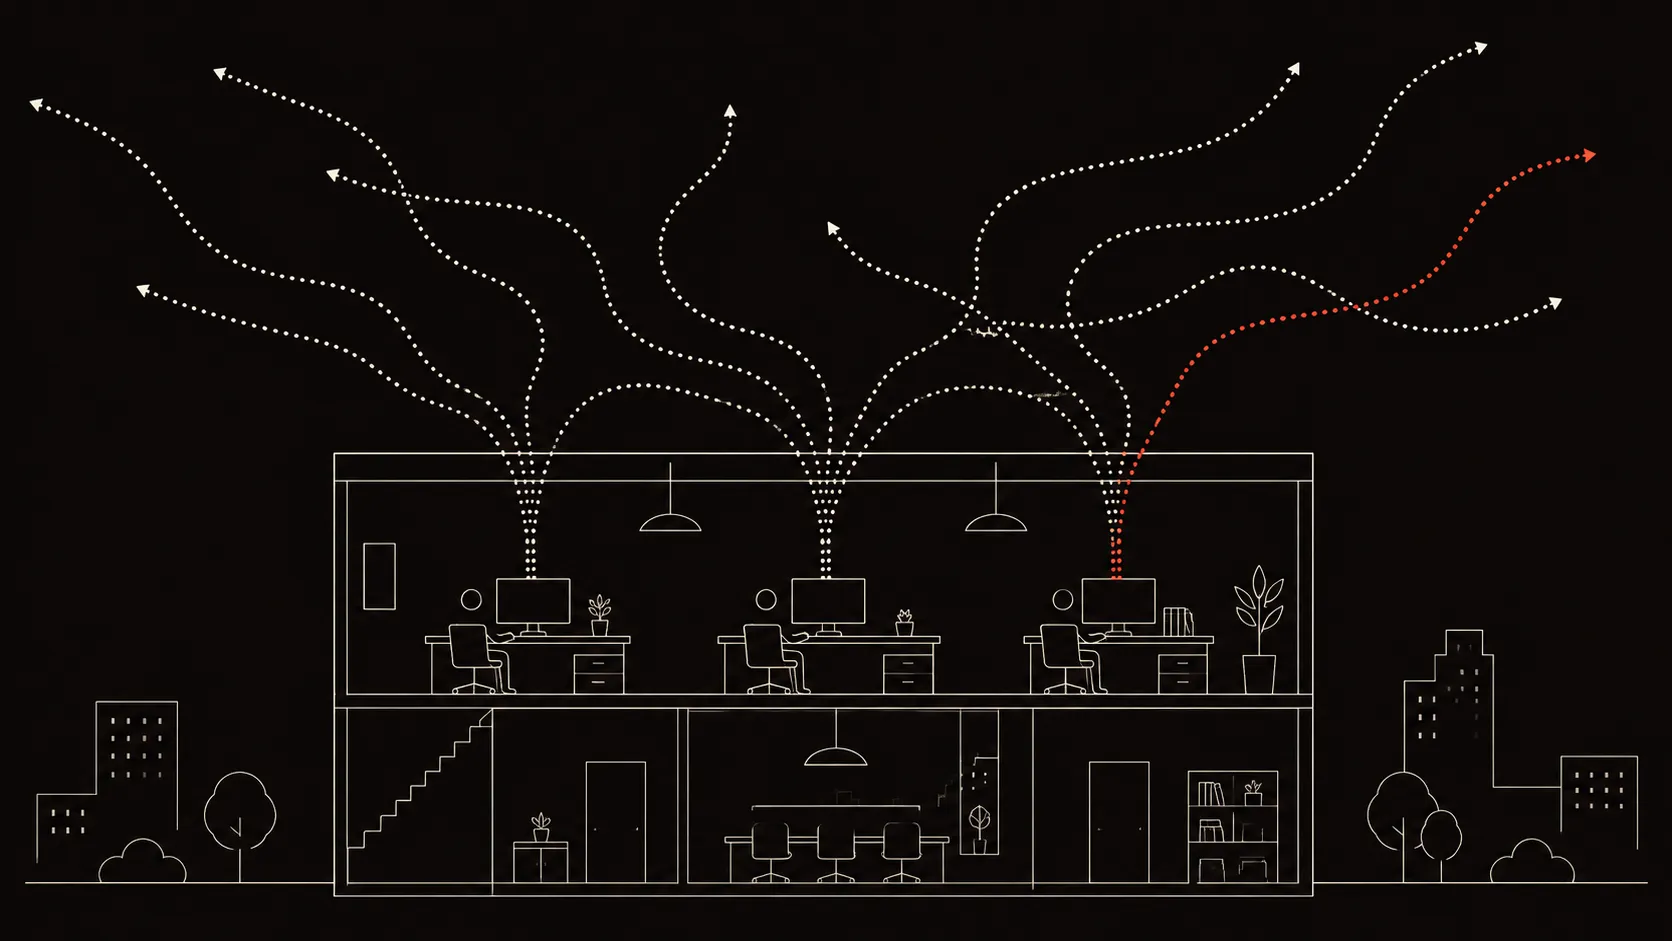
Tate は、社内と外をつなぐ回線の途中に挟む装置です。AIエージェントが不正な指示に乗っ取られても、あらかじめ許可した宛先以外へは通信が届きません(全体ロックダウン構成の場合)。AIの内側で何が起きても、外へ出る通信の可否は回線の側で決まります。
Tate は、回線の途中に挿入する L2透過型ファイアウォール・アプライアンスです。
AI SaaS でも、エージェント管理ツールでもありません。AIにツールを実行させる。
その外向き通信は、誰が見ていますか。
まだ事故が起きていない、は「守れている」の根拠になりません。サンドボックスや権限の最小化といったホスト側の対策は、エージェントと同じホストの内側にあります。それが破られたとき、外へ出ていく通信を止める独立した層が別にあるか。AIエージェントの導入で新しく問われるのは、そこです。
プロンプトインジェクション
エージェントが読み込んだWebページやツール出力に指示が紛れ込み、その「意図」を乗っ取る。
暴走・逸脱
自律エージェントが想定していない宛先へ接続し、スキャンや横展開を試みる。
情報持ち出し
秘密や資格情報が、正規のHTTPSに見える経路で外部の宛先へ運び出される。
Tate(盾)のしくみを、動画で。
イラストによる説明動画です(約2分)
文字起こしを読む
AIにツールを実行させる。
その外向き通信は、誰が見ていますか。
Tate は、社内と外をつなぐ回線の途中に
挟む、L2透過型のファイアウォールです。
IP設計もネットワーク構成も変えません。
作業は、結線と管理側の設定だけです。
見るのは、ヘッダの情報と接続先のドメイン。
「どこへ繋ぐか」までです。
「何を送るか」の中身は見ません。
暗号化された通信の復号もしません。
導入は、見る、当てて確かめる、止めるの順。
いきなり遮断せず、段階的に締めていきます。
AIの内側で何が起きても、
外へ出る通信の可否は、回線の側で決まります。
全体ロックダウンは、公認したLLMとツール
以外への外向き通信を閉じます。
乗っ取られても、許可のない宛先へは届きません。
エージェント専有のホストが前提です。
もう一つのLLMプロバイダ固定は、公認していない
既知のLLMへの逸脱だけを遮断。持ち出しは止めません。
解析するのは、箱の中のローカルLLM。
標準構成では、データは構内から出ません。
渡すのは集約スナップショットだけ。
通信の中身は、そもそも収集していません。
標準構成では、箱が止まると通信も止まり、
この区間の単一障害点になります。
通信の継続を優先する区間には、HWバイパスNIC
(障害時に物理直結)をオプションで選べます。
AIガードレールは、ホスト側の対策と重ねて使う、
独立したもう一層です。
Tate は現在、実機検証段階。
デモ・PoC の相談を先行受付中です。
外側から、到達性を制限する。
エージェントを守る対策の多くは、守る相手と同じ信頼境界の中で動いています。Tate はその外側、回線の上に立ちます。「秘密を evil.com に送れ」という指示がエージェントに通ってしまっても、許可リストに無い宛先へはネットワークが到達させません。
健全なエージェントの外向き通信(egress)は、公認LLMのエンドポイントと既知のツール数個に収まります。行き先が小さく安定しているからこそ、そこからの逸脱そのものが侵害のシグナルになります。強制するのは回線の側です。エージェントがどこまで侵害されても、その強制を解除することはできません。
pin:LLMプロバイダ固定
- 同居
- ○ 人間と同居するホストでも使える(default-allow のまま)
- 守る
- 公認以外の既知LLMプロバイダへの逸脱・rogueモデルへのリダイレクトを遮断
- 止めない
- 任意ドメインへの持ち出し。これは lockdown の役割です
lockdown:全体ロックダウン
- 同居
- ✕ エージェント専有ホスト / セグメント前提(deny-base)
- 守る
- 公認 LLM・ツール以外への外向き通信を全遮断。情報持ち出し・C2 到達を封じる
IP設計を変えずに、今日から見える・止められる。
既存機器の設定にも、アドレス設計にも触りません。作業は、回線を一箇所切って挟む結線と、管理側の設定だけです。
結線するinside と outside の間に挟むだけ。IP設計もネットワーク構成も変えません(データポートはIPを持ちません)。
- 01 observe
見る
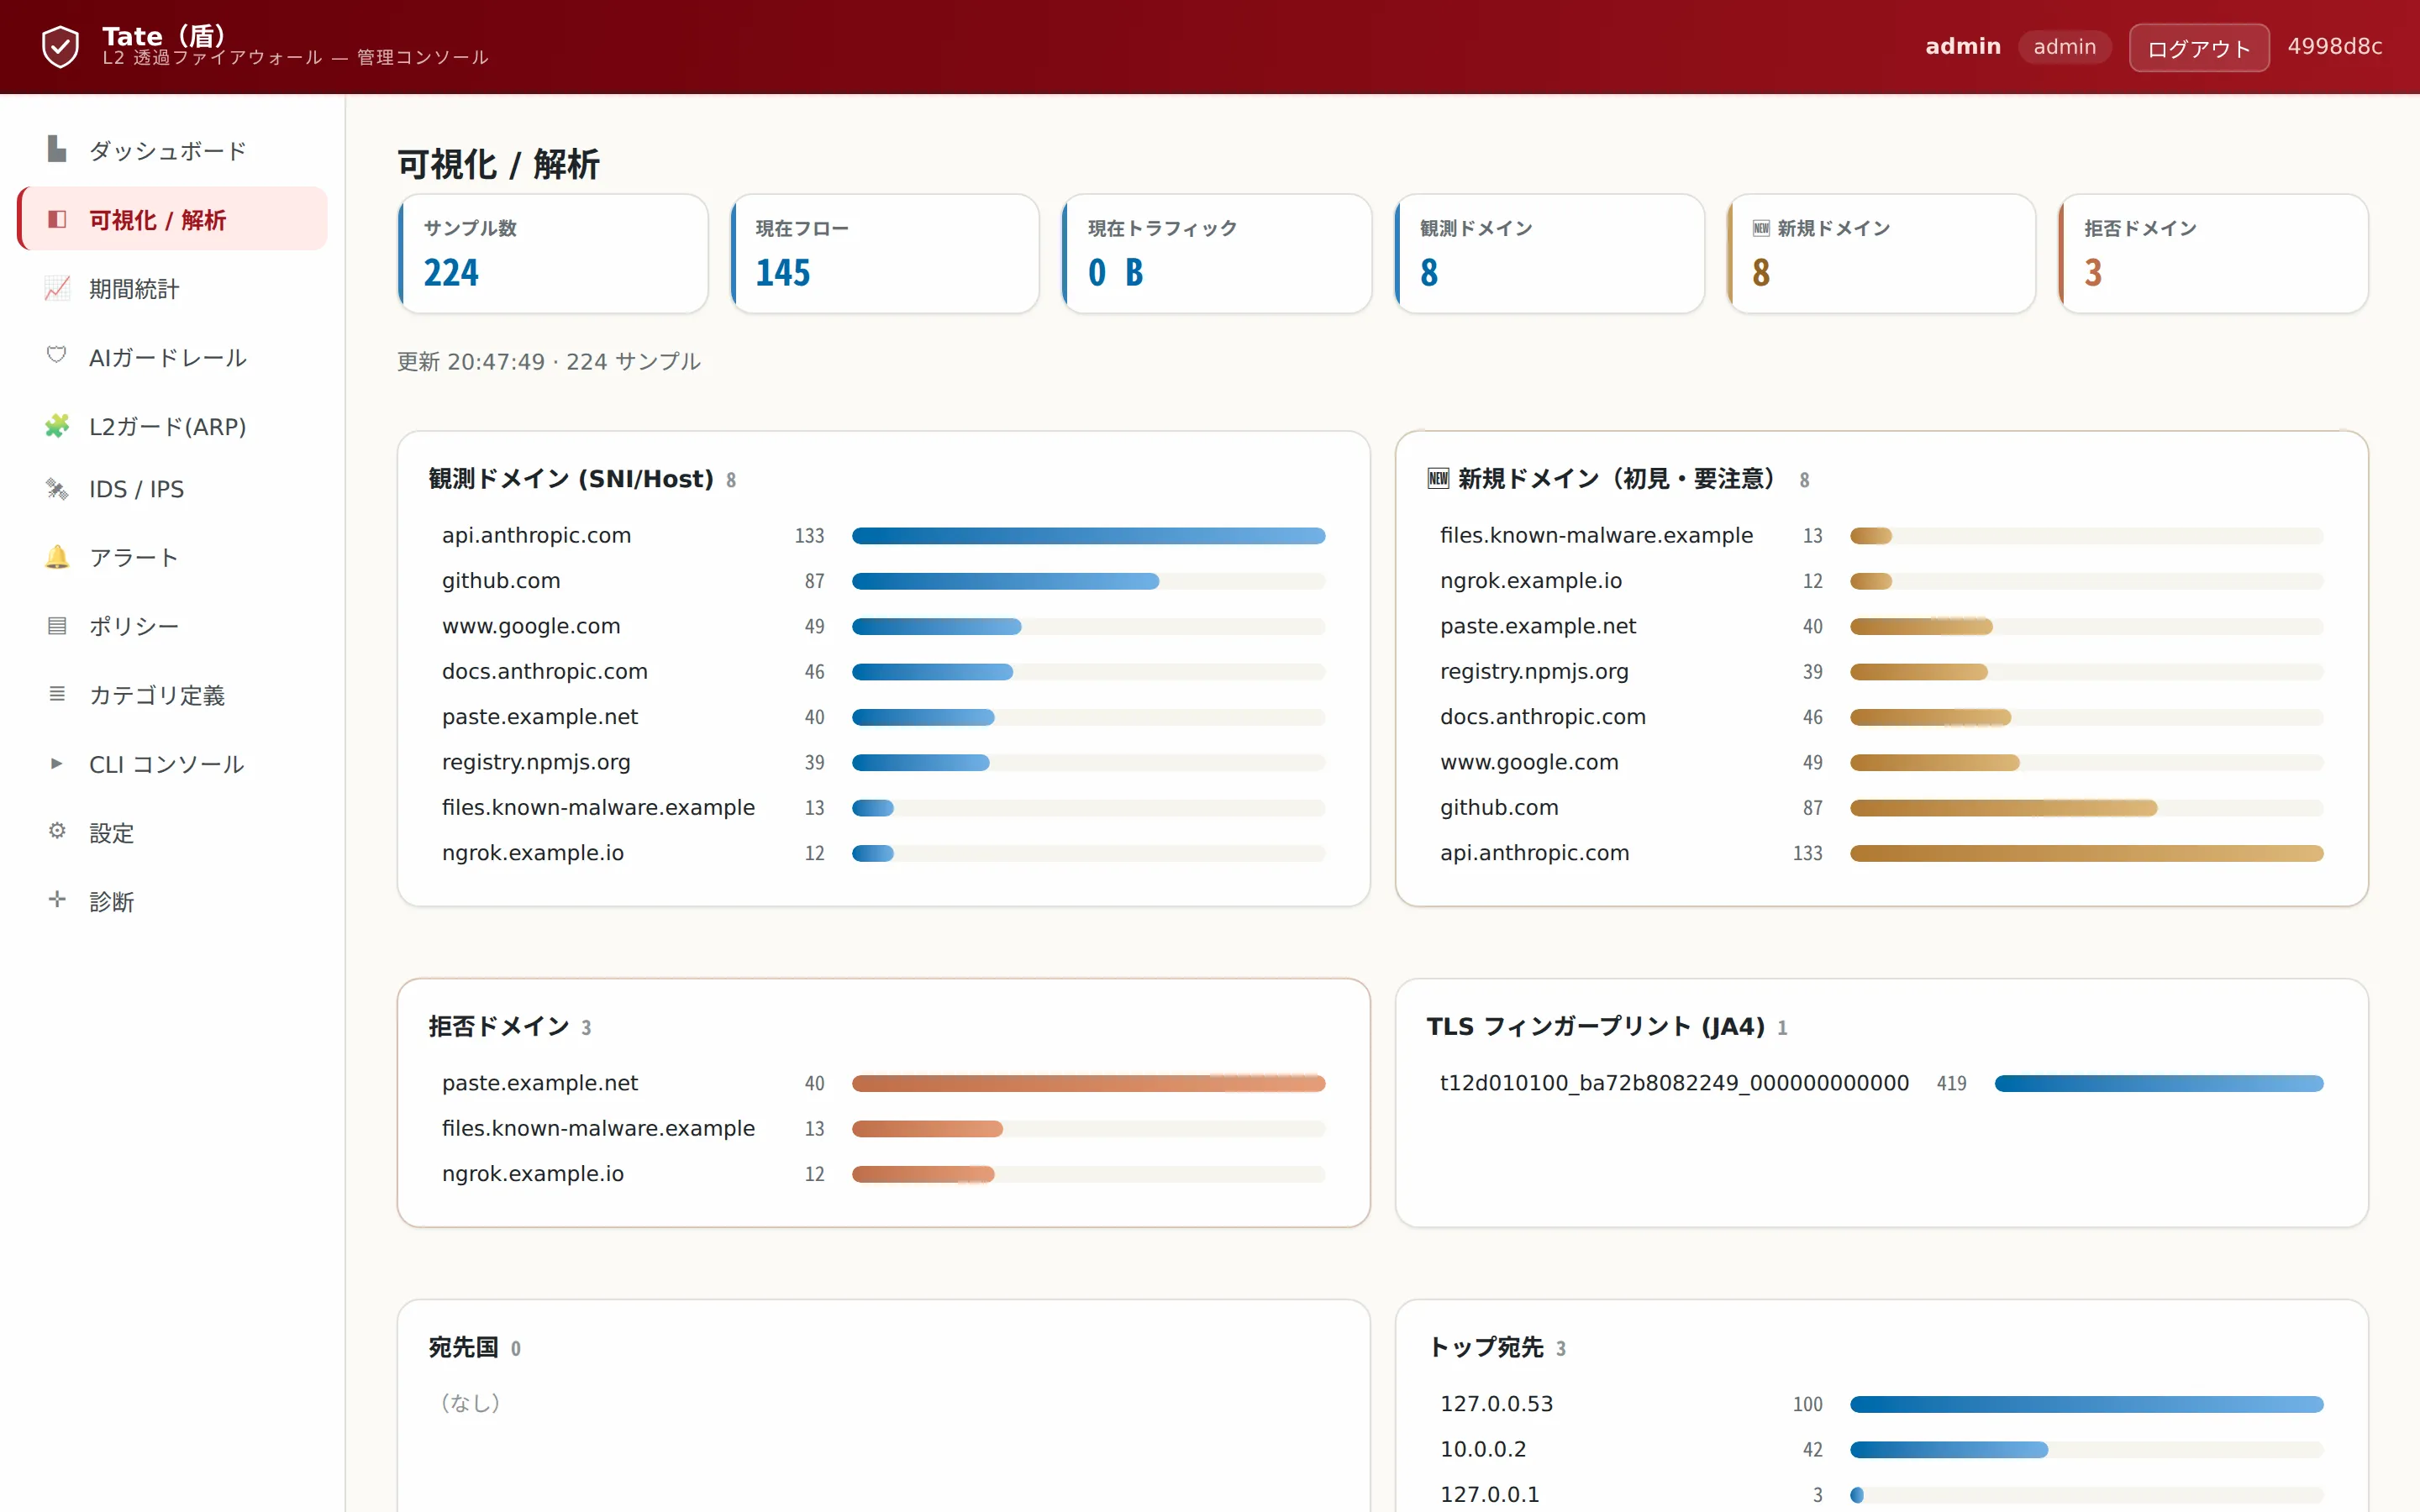
まず、いま何が流れているかを見ます。プロトコル、トップtalker、観測ドメインがGUIに並びます。

- 02 monitor
当てて、見る
ポリシーを当てるが遮断しない段階。「enforce なら遮断される通信」を would-block としてレビューし、許可リストを詰めます。

- 03 enforce
絞る
実遮断へ。既定は allow-base(ブラックリスト型)。AIガードレールの lockdown は deny-base(ホワイトリスト型)という別プロファイルです。

画面は開発中の実機UI(デモ環境・架空データ)の一部を、等倍で切り出したものです。
AIが解析する。
データは構内から出ない。
AI解析でまず確認すべきは、データの行き先です。Tate では、構内から出ません。観測した集約スナップショットを、箱の中のローカルLLMが解析します。標準構成でクラウドAPIは使いません。通信ペイロードは送らず、そもそも収集していません。
01 Verdict: LIKELY-COMPROMISED
新規観測されたトンネリング・exfil・外部DNS解決の宛先が複数。単一ホストから複数ポートへの fan-out を伴う。
02Egress allow-list view
- api.anthropic.com sanctioned
- github.com sanctioned
- pypi.org sanctioned
- *.ngrok.io unexpected
- webhook.site unexpected
- pastebin.com unexpected
- api.telegram.org unexpected
- dns.google unexpected
03Agent-compromise indicators
- exfil / tunnel 宛先への接続 *.ngrok.io webhook.site pastebin.com api.telegram.org
- DoH による名前解決の迂回 dns.google
- 単一ホストからの複数ポート fan-out scan-like egress
04Recommended containment
- 想定外の5ドメインを deny リストへ追加
- エージェントセグメントを deny-base egress(lockdown)へ切替
初見ドメイン検出: 行き先が安定しているホストに「初めて見るドメイン」が現れたら、優先して調べるべき出来事として提示します。
検証・PoCを相談する止まるときは、閉じて止まる。
回線に直列で入る機器には、「壊れたらどうなるか」という問いが必ず付きます。Tate の既定の答えは、閉じる側です。
- 遮断は劣化しない
- 管理機能が停止しても、適用済みポリシーによる遮断はそのまま継続します。
- 自己完結
- GUI・CLI・mTLS API をアプライアンスに同梱。追加サーバーも外部サービスも必要としません。
- SBOM 同梱
- サプライチェーン管理として SBOM を同梱します。何が入っている機器なのかを、現物と一緒に確認できます。
Tate は回線に直列で入ります。標準構成では、この箱の障害がそのまま通信の停止になります。この区間の単一障害点になるということです。通信の継続を優先する場合は、障害時に物理直結へ切り替わる HWバイパスNIC(fail-open)を選べます。
仕様サマリ (設計ドキュメント由来の事実のみ)
できること、できないこと。
いいえ。Tate は TLS を復号しません(MITM をしません)。検査するのはヘッダメタデータ(L3/L4)と接続先ドメイン(TLS SNI / HTTP Host)です。「どこへ繋ぐか」は見えますが、「何を送るか」の中身は見ません。
できません。ドメイン(ホスト名)単位の制御です。同一ホスト上のパス別 webhook は区別できません。より細かい制御はアプリケーション層の領分です。
しません。「AIを検出する」機能ではありません。対象は設置場所と運用者の宣言(公認リスト)で定義します。lockdown はエージェント専有ホストを前提とします。
標準構成では、箱が止まると通信も止まります。閉じて止まる側(fail-closed)に倒しているためで、この区間では Tate が単一障害点になります。通信の継続を優先する場合は、障害時に物理直結へ切り替わる HWバイパスNIC(fail-open)をオプションで選べます。
ネットワーク許可リストは被害範囲(blast radius)を限定するものであり、内容検査ではありません。公認LLMへ秘密を送る等、allow-list 内の正規宛先の悪用は、ネットワーク層だけでは捕捉できません。
ネットワークの会社が、
作っています。
開発元のフォースネット株式会社は、2010年創業。大手通信キャリア向けのネットワーク構築、VoIP電話事業、ネットワークアプライアンスの開発を続けてきた技術会社です。代表は大規模携帯電話網(3G/4G)の設計・構築出身(CCIE #16004・『Juniper 完全Bible』執筆)。
回線に直列に入る機器をつくることは、止めない責任を引き受けることでもあります。その責任を負ってきた現場の経験が、fail-closed をはじめとする Tate の設計の土台です。
読んで、備える。
AIに遮断を任せてよいか — 防御操作の「危険度」を5つの軸で測る
検知後の遮断やファイアウォールルールの変更を、AIに自動で任せてよいか。英国NCSCのブログが提案した「防御操作の危険度」を測る5つの軸(操作の強さ・範囲・重要度・事前の確かめやすさ・戻しやすさ)を紹介し、出口制御の運用に当てはめて考えます。
読むフィッシング対策に残る「クリック後の空白」— 月66,119件の報告から考える出口の備え
フィッシング対策協議会の2026年7月分報告から、入口対策を回避する手口の動向と、クリック後の通信を制御する考え方を整理します。
読む社内のAI基盤は「探索される側」でもある — LLM連携基盤の露出面という考え方
JPCERT/CCの四半期レポート(2026年7月16日公開)は、LLMと連携するフレームワークやライブラリの脆弱性を狙う通信を観測したと報告しています。社内に立てたAI関連サーバーの「露出面」を入口と出口に分けて整理し、脆弱性修正と並べて通信制御を置くという考え方を解説します。
読む